2010년 8월 10일 화요일

BCP(Business Continuity Planning)

  • 개요
    • BCP의 정의
      • 기업 활동을 저해할 수 있는 각종 위험에 대비하기 위해 조직, 자원, 업무 복구 절차 등을 준비함으로써 비즈니스의 연속성을 보장하도록 하는 체계
      • 고객 서비스의 지속성 보장과 고객에 대한 신뢰도 유지, 핵심 업무 기능 수행의 연속성 등을 위한 신속한 절차와 체계를 구축해 기업의 가치를 최대화하는 방법론
    • BCP의 특징
      • 체계적이고 종합적인 계획을 수립
      • 지속적인 감시 활동 및 교육 훈련을 연계
      • 환경의 변화에 따른 수정 및 보완이 필요
      • 조직 전반의 경영 활동의 일환으로 추진


  • BCP의 구성 체계 및 수행 절차
    • BCP의 구성 체계

구분

재해복구

(DISASTER RECOVERY)

업무 분석

(BUSINESS RECOVERY)

업무 재개

(BUSINESS RESUMPTION)

비상 계획

(CONTINGENCY PLANNING)

대상

핵심 업무 지원 응용 프로그램

핵심 업무 프로세스

업무 프로세스 전반

내.외부로부터의 사건과 사고

산출물

재해 복구 계획

업무 복구 계획

대체 프로세스 계획

업무 비상 대응 계획

  • BCP 수행 절차

절차

내용

환경 분석 및 위험 정의

  • 경영 환경 분석, 업무 분석, 전산 환경 분석
  • 위험 정의 : 발생 가능한 위험에 대한 정의

위험 분석 및 대상 설정

  • 위험 = 발생확률 * 손실 크기
  • 기술 위험 분석, 업무 영향 분석 : 정략적, 정성적
  • BCP 대상 설정

BCP 체계 구축

  • 전략 수립 : 우선순위, RTO(Recovery Point objective), 구축 전략
  • 방안 수립 : 데이터, 시스템, 네트워크, 수행 부서 및 역할의 정의
  • BCP를 위한 각종 전산 인프라 구현

운영 및 관리

  • 각종 매뉴얼과 절차집의 문서화
  • 반복적 모의 훈련과 피드백


  • BCP의 고려 사항과 성공 요소
    • BCP의 고려 사항
      • 도입 기관의 비즈니스 성격에 따라 유형의 차등 적용

적용 유형

주요 내용

Mirror Site

  • 실시간 정보 백업(증권, 금융)
  • 동일 시설, 자원 확보 및 동시 데이터 처리 및 운영

Hot Site

동일 시설, 자원 확보 후 백업 체계, 재해 시 즉시 대체 운영

Warm Site

기본 시설, 주요 자원 확보, 간단한 도입 후 복구, 재가동

Cold Site

기본 시설만 확보, 재해 시 자원 도입, 복구, 재가동

  • ROI(Risk of Interruption) 고려 : 재해 위험별 비즈니스의 악영향을 분석한 후 투자
  • BCP의 성공 요소
    • 업무 영향 분석과 위험 평가의 완전성 및 재해 복구 대책 구현과 업무 복구 계획의 개발
    • 업무 지속성 관리 결과물에 대한 테스트, 재검토, 유지보수와 감사를 위한 관리 프로세스의 개발
    • 정보시스템 보안을 위해 가용성, 비밀성, 무결성에 대한 전사 차원의 접근 전략을 수립

SSL(Secure Socket Layer)

  • 개요
    • SSL은 웹 브라우저 개발로 이미 잘 알려져 있는 Netscape사에서 처음으로 제안 되었으며, 자사의 웹 애플리케이션에 처음으로 구현 함으로서 현재 웹 보안의 대명사로 알려져 있는 보안 프로토콜
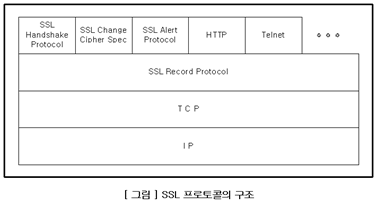
    • 사용하는 응용 프로그램에 대해 독립적이며, TCP/IP 계층과 애플리케이션 계층(Http, Telnet, FTP 등) 사이에 위치하여 데이터를 송.수신하는 두 컴퓨터 사이, 즉 종단간 보안 서비스를 제공함


  • 보안 서비스
    • Client/Server

      서버에 대한 인증은 필수적으로 수행하고, 클라이언트에 대한 인증은 서버의 선택에 따라 수행

    • 기밀성

      DES(Data Encryption Standard), RC4(Rivest Cipher 4) 등의 관용 암호 방식이 사용되며, 사용되는 비밀키는 핸드세이크(Handshake) 프로토콜을 통해 생성됨

      • DES[Data Encryption Standard]는 블록 암호의 일종으로, 미국 NBS (National Bureau of Standards, 현재 NIST)에서 국가 표준으로 정한 암호이다. DES는 대칭키 암호이며, 56비트의 키를 사용한다.
      • RC4는 로널드 라이베스트가 만든 스트림 암호로, 전송 계층 보안(TLS)이나 WEP 등의 여러 프로토콜에 사용되어 왔다. 하지만 이후 여러 연구를 통해 취약한 것으로 밝혀져 있으며, RC4를 사용한 WEP의 경우 해당 프로토콜의 사용을 권장하지 않는다.

        많은 스트림 암호가 비트 단위의 선형 되먹임 시프트 레지스터를 기반으로 하는 것과 달리, RC4는 해당 구조를 갖지 않으며 옥텟 단위를 기반으로 한다. 따라서 비트 단위의 암호보다 소프트웨어적인 실행 속도가 빠르다.

    • 상호 인증

      RSA(Rivest-Shamir-Adelman), DSA(Digital Signature Algorithm)와 같은 전자 서명 알고리즘과 X.509 공개키 인증서를 사용

      • RSA는 공개키 암호시스템의 하나로, 암호화뿐만 아니라 전자서명이 가능한 최초의 알고리즘으로 알려져 있다. RSA가 갖는 전자서명 기능은 인증을 요구하는 전자 상거래 등에 RSA의 광범위한 활용을 가능하게 하였다.

        1977년 로널드 라이베스트(Ron Rivest), 아디 샤미르(Adi Shamir), 레오널드 애들먼(Leonard Adleman)의 연구에 의해 체계화되었으며, RSA라는 이름은 이들 3명의 이름 앞 글자를 딴 것이다. 이 세 발명자는 이 공로로 2002년 튜링상을 수상했다.

        RSA 암호체계의 안정성은 큰 숫자를 소인수 분해하는 것이 어렵다는 것에 기반을 두고 있다. 그러므로 큰 수의 소인수분해를 획기적으로 빠르게 할 수 있는 알고리즘이 발견된다면 이 암호 체계는 가치가 떨어질 것이다. 1993년 피터 쇼어는 쇼어 알고리즘을 발표하여, 양자 컴퓨터를 이용하여 임의의 정수를 다항 시간 안에 소인수 분해하는 방법을 발표하였다. 따라서 양자 컴퓨터가 본격적으로 실용화되면 RSA 알고리즘은 무용지물이 될 것이다. 그러나 양자 컴퓨터가 이 정도 수준으로 실용화되려면 아직 여러 해가 더 필요할 것으로 보인다.

        RSA 암호화 알고리즘은 1983년에 발명자들이 소속되어 있던 매사추세츠 공과대학교(MIT)에 의해 미국에 특허로 등록되었고, 2000년 9월 21일에 그 특허가 만료되었다

      • DSA[Digital Signature Algorithm] : NIST가 미국 전자 서명 표준에서 사용하기 위해 발표한 정부용 전자 서명 알고리즘으로, 그 안전성은 이산대수 문제의 어려움에 기반하고 있다.
    • 메시지 무결성

      MAC(Message Authentication Code) 기법을 이용하여 데이터 변조 여부의 확인 가능

      • MAC : 컴퓨터 보안에서 메시지의 내용, 작성자, 발신처 등 속성의 정당성을 검증하기 위해 메시지와 함께 전송되는 어떤 값 또는 부분, 암호 기법에서 하나의 인증 알고리즘으로 데이터를 처리하여 생성된 수나 값, 또는 디지털 서명 부호를 의미


  • SSL 구조


    • SSL 핸드셰이크 프로토콜

      사용할 암호 알고리즘을 결정하고 키 분배 작업을 수행

    • SSL 레코드 프로토콜
      • 상위 계층에 기본적인 보안 서비스를 제공
      • SSL 핸드세이크 프로토콜에서 결정된 블록 암호 알고리즘과 비밀키를 이용해 송.수신자료의 암호화와 복호화를 수행


  • SSL 핸드셰이크 프로토콜
    • 한 세션 동안 사용되는 암호 매개변수는 SSL 핸드셰이크 프로토콜에 의해서 생성되는데, 이것은 SSL 레코드 계층의 위에서 동작함
    • 이 프로토콜은 한 세션에서 사용되는 비밀 정보를 공유하기 위해 이용
    • SSL 클라이언트와 서버가 처음으로 통신을 시작할 때 서로 프로토콜 버전을 확인하고, 암호 알고리즘을 선택하고, 선택적으로 서로를 인증하고, 공유할 비밀 정보를 생성하기 위해 공개키 암호 기법을 이용


  • SSL 레코드 프로토콜

    SSL 핸드셰이크 프로토콜 단계에서 암호 알고리즘, 키 등의 정보를 협상에 의해 클라이언트와 서버가 공유한 후, 한 세션 동안 그 정보를 SSL 레코드 계층에서 계속적으로 이용


  • SSL 에서 이용하는 알고리즘
    • SSL 에서는 전자 서명과 키 교환을 위해 RSA 또는 DH(Diffie-Hellman) 알고리즘을 이용
    • 암호 알고리즘은 RC4, RC2, IDEA(International Data Encryption Algorithm), DES 등을 이용할 수 있지만, 미국 외의 국가에서는 40비트 RC4 알고리즘만을 이용하도록 제한 됨

전자 서명 및 키 교환 알고리즘

RSA, Fortezza, DH/DHE-DSS/RSA, DH-anon, DHE non-certified parameters

암호 알고리즘

RC4, RC2, IDEA, DES, 3DES, Fortezza

해시 함수(MAC을 위한)

MD5, SHA-1

((H)MAC over {session key, seq#, length, content}

▶ SSL에서 사용하는 알고리즘

  • DH 알고리즘 : 이산대수 문제의 어려움에 바탕을 둔 최초의 비 대칭키 암호 알고리즘으로, 여기에서 사용되는 공개키와 비밀키는 키 교환과 분배를 위해서만 사용됨
  • IDEA : 스위스에서 1990년 Xuejia Lai, James Messey에 의해 만들어진 PES(Proposed Encryption Standard)는 이후 1992년 IDEA(International Data Encryption Algorithm)로 이름을 고쳐 제안했고, 현재 가장 안전하고 최고라고 생각되는 알고리즘으로 블럭 초당 177Mbit의 처리가 가능한 빠른 암호화 방법이다. IDEA는 128-bit key, 8-round, 64-bit block cipher이며 주된 연산은 XOR, add mod 216, multiply mod 216+1이다. RSA와 더불어 PGP에 사용되는 방식이기도 하다. IDEA는 안전성에서 인정을 받아 전자 우편을 위한 보안도구로 널리 이용되고 있는 PGP에 사용되고 있고, 유럽 표준으로도 등록되어 있습니다. IDEA는 블록 암호 알고리즘으로써 64비트의 평문에 대하여 동작하며, 키의 길이는 128bit이고, 8round의 암호 방식을 적용합니다. 또한, 암호화와 복호화에 동일한 알고리즘이 사용됩니다. IDEA 알고리즘은 상이한 대수 그룹으로부터의 세가지 연산(Additional modular 216, Multiplication Modular 216+1)을 혼합하는 것으로 이들은 모두 하드웨어나 소프트웨어로 쉽게 구현될 수 있습니다. IDEA는 16비트 단위 연산을 사용하여 16bit 프로세스에 구현이 용이하도록 설계되었습니다.

TLS와 WTLS(Wireless Transport Layer Security)

  • 개요
    • WTLS

      WAP(Wireless Application Protocol)에서 안전한 통신을 위해 정의한 보안 프로토콜로, 인터넷의 TCP/IP 위의 TLS(Transport Layer Security)를 바탕으로 무선 환경에 최적화 된 프로토콜

    • TLS와 WTLS는 보안 서비스를 제공
      • 기밀성 : 무선 터미널과 WAP 게이트웨이 간에 송.수신 데이터의 외부 유출 방지
      • 무결성 : 무선 터미널과 WAP 게이트웨이 간에 송.수신 데이터가 바뀌거나 손상되지 않았음을 보장
      • 사용자 인증 : 무선 터미널과 WAP 게이트웨이 간의 상호 인증을 보장


    WAP의 구조


  • WTLS의 고려 사항
    • WTLS는 TLS를 기반으로 했지만, 무선 환경으로 인하여 TLS와는 다른 몇 가지 고려 사항/특징을 가지고 있음
    • SSL/TLS는 TCP/IP 상의 연결 중심 전송(Connection Oriented Transport) 프로토콜 위에서 동작하지만, WTLS는 WDP(Wireless Datagram Protocol) 위에서 동작하므로 데이터그램의 유실, 중복, 순서 바뀜 등을 고려해야 함(즉, 순서 번호(Sequence Number)를 활용)
    • 통신 속도에 제한이 있으므로 가능한 한 프로토콜에서 사용하는 통신 데이터를 최소화하여야 함(예를 들어, 사용자 인증을 위한 인증서의 경우 X.509형식의 인증서도 지원하지만 DER 인코딩이 되지 않은 WTLS 인증서를 사용할 수도 있음)
      • X.509
        • X.509는 공개키 인증서와 인증알고리즘의 표준 가운데서 공개키 기반(PKI)의 ITU-T 표준이다.
        • X.509 인증서는 외부 인증 기간(CA)에서 승인 과정을 통해 발행됨
      • DER 인코딩
        • ISO ASN.1 표준에서 정한 부호화 규칙에는 기본 부호화 규칙, 정규 부호화 규칙, 식별 부호화 규칙, XML 부호화 규칙, 묶음 부호화 규칙 등이 있음
        • DER은 한정 길이 형식으로 데이터의 길이가 0 ~ 127bit인 경우에는 짧은 길이를, 128bit 이상인 경우에는 긴 길이 형식을 사용하되 그 길이는 최소 옥텟 숫자로 부호화 됨
        • 디지털 서명과 같이 유일한 옥텟의 부호화가 필요한 응용 프로그램에서 사용되며, ITU 권고 X.509, X.690과 ISO 8825-1에 정의되어 있음
    • 무선 단말기의 메모리와 프로세서의 파워가 제한적이므로, 연산이 많이 소요되는 암호 알고리즘 등은 적용되기 어려울 수 있음


  • TLS/WTLS의 구조


    • 핸드셰이크 프로토콜

      3개의 프로토콜로 구성되며, 레코드 프로토콜에서 사용될 보안 파라미터 결정, 클라이언트/서버 인증, 오루 처리 등을 수행

      • 핸드셰이크 프로토콜
        • 클라이언트와 서버가 WTLS를 이용해 연결을 할 경우 한 세션 동안 보안 서비스에 사용되는 세션키, 암호 알고리즘, 인증서 등과 같은 암호 매개변수를 서로 결정하기 위해 사용
        • TLS에서는 완전-핸드셰이크(Full-Handshake), 단축-핸드셰이크(Abbreviated-Handshake)가 사용되며, WTLS에서는 최적화된 완전-핸드셰이크(Optimized Full-Handshake)가 추가 되어 사용
          • 완전-핸드세이크 : 새로운 세션을 시작할 때 사용

          • 단축-핸드셰이크 : 기존의 세션을 재개해서 다시 이용할 경우에 사용하며, 인증서 교환과 같은 서버와 클라이언트 인증을 위한 정보는 교환되지 않고, 이전 세션에서 사용한 암호 매개변수로부터 새로운 세션에서 사용될 매개변수들을 생성
          • 최적화된 완전-핸드세이크 : WTLS에서 새롭게 추가된 것으로, 서버는 클라이언트 인증을 위해 클라이언트의 인증서를 요청하지 않고, 서버 내에 보관된 클라이언트 인증서를 통해서 클라이언트의 인증을 수행
      • 경보(Alert) 프로토콜
        • 오류 메시지가 정의되며, 클라이언트나 서버에서 오류가 발생했을 때 오류 메시지를 보내 오류가 발생한 사실을 상대방에게 알리는 역할을 수행
        • TLS의 경보에는 경고성(Warning) 수준과 치명적(Fatal) 수준이 정의되어 있고, WTLS에는 중대한(Critical) 수준이 추가되어 있음
      • 변경 암호 스펙(Change Cipher Spec) 프로토콜
        • 변경 암호 스펙 메시지를 보내거나 받아서 핸드셰이크로 설정된 계류 상태(Pending State)룰 현대 상태(Current State)로 바꾸며, 상대에게 바뀐 상태로 데이터를 보호화겠다는 것을 알리는 일을 수행
        • TLS/WTLS의 상태는 계류 상태와 현재 상태로 나누어져 있음
          • 계류 상태 : 서버와 클라이언트가 협상 과정에서 설정된 알고리즘과 키 블록을 임시 저장해 놓은 상태
          • 현재 상태 : 레코드 계층에서 실제 데이터를 처리할 때는 항상 현재 상태의 알고리즘과 키 블록을 사용
    • 레코드 프로토콜
      • 데이터를 압축하고, 해시 및 암호화를 수행하여 전송하거나 수신한 데이터를 복호화 및 검사하는 역할을 수행하며, 그 동작 과정은 같음
      • 데이터의 단편화(Fragmentation)는 WTLS에서는 수행되지 않는데, 이는 WTLS 하위에 위치하는 UDP 혹은 WDP 계층에서 데이터에 대한 단편화가 이미 이루어지기 때문임


  • WTLS의 취약성
    • WTLS 프로토콜

      WTLS는 TLS를 무선 환경에 최적화하여 수정한 프로토콜이며, 무선환경의 제약된 환경으로 인해 일부 알고리즘의 채택이 안정성에 있어 취약점으로 작용됨

    • WAP 종단간 안정성
      • WTLS의 가장 큰 취약점으로 여겨지며, 무선 환경에서 무선 단말기와 실제 데이터가 있는 서버 사이의 종단간 안정성을 보장 할 수 없음
      • 이 취약성은 WAP이 사용하는 프로토콜과 인터넷 프로토콜이 서로 다르기 때문에 두 프로토콜의 연결을 위한 스택(WAP 게이트웨이)의 사용으로 인해 발생하는 취약성임
      • WAP 게이트웨이에서의 평문 추출시 평문의 노출 가능성이 존재할 수 있음

해커(Hacker)

  • 해킹(Hacking)
    • 넓은 의미에서는 해커들의 모든 불법적인 행위들을 해킹이라고 하고 하며, 좁은 의미에서는 정보 시스템 전산망에서의 보안 침해 사고를 발생시키는 행위들을 의미
      • 불법 침입 : 인가받지 않은 다른 정보시스템에 불법으로 접근
      • 불법 자료 열람 : 허가되지 않은 불법 접근을 통해 주요 정보를 열람
      • 불법 자료 유출 : 개인이나 조직의 주요 정보를 불법으로 유출
      • 불법 자료 변조 : 시스템 내의 자료나 개인의 자료를 변조
      • 불법 자료 파괴 : 시스템의 자료를 불법으로 파괴하는 행위
      • 정상 동작 방해 : 시스템의 정상적인 동작을 방해하거나 정지
    • 다음은 실제 정보 통신 환경에서 해킹 유형과 대상으로 구분하여 어떠한 피해를 입을 수 있는지에 대해 설명함

유형

불법 삽입

불법 유출

불법 변조

파괴.거부

데이터

개인의 신상에 대한 그릇된 정보 등의 제공

주요 비밀 정보, 개인 신상 정보 등의 유출

일반 자료 변조, 불법 금융거래를 노린 변조 등

일반 , 중요 정보의 파괴

시스템/소프트웨어

바이러스, 웜 백도어, 트로이 목마

주요 시스템 파일의 유출

악의적으로 이용하기 위한 프로그램/파일이 변조

프로그램 파괴, 고장 유발 행위

정보 통신망

시스템 과부하를 노린 행위

시스템 제어 정보의 유출

통신 지연, 잘못된 라우팅 유도

접근 방해, 망 운영 방행

▶ 해킹과 해킹 사고의 유형


  • 해커(Hacker)
    • 고전적 의미의 해커(Hacker)와 크래커(cracker)의 정의
      • 해커

        컴퓨터 시스템 내부 구조와 동작 등에 심취하여 이를 알고자 노력하는 사람으로, 대부분 뛰어난 컴퓨터 및 통신 실력을 갖추고 있는 사람

      • 크래커

        침입자(Intruder) 또는 공격자(Invader)라고도 하며, 다른 사람의 컴퓨터 시스템에 무단으로 침입하여 정보를 훔치거나 프로그램을 훼손하는 등의 불법 행위를 하는 사람

    • 일반적으로 해커라고 하면 다른 컴퓨터에 불법으로 침입하여 자료의 불법 열람.변조.파괴 등의 행위를 하는 침입자,파괴자를 통칭하는 부정적인 의미로 더 많이 사용되는데, 침입자.파괴자라는 점에서 해커는 크래커와 혼동되기도 함


  • Gilbert Alaverdian의 분류 기법 : 해커의 수준에 따른 분류
    • Elite
      • 엘리트 해커는 해킹하고자 하는 시스템에 존재하는 취약점을 찾아내고 그것을 이용해 해킹에 성공하는 최고 수준의 해커
      • 해킹을 시도하는 목적은 단지 자신이 해당 시스템을 아무런 흔적 없이 해킹할 수 있다는 것을 확인하기 위함
    • Semi Elite
      • 세미 엘리트 해커들은 컴퓨터에 대한 포괄적인 지식을 갖추고 있고, 운영체제 시스템을 이해하고 있으며, 운영체제에 존재하는 특정한 취약점을 알고, 그 취약점을 공격할 수 있는 코드를 만들 수 있을 정도의 최소한의 지식으로 무장되어 있음
      • 이들은 해킹 흔적을 남겨서 추적 당하기도 함
    • Developed Kiddie
      • 보통 십대 후반의 학생들로 대부분의 해킹 기법들을 파악하고 있으며, 해킹 수행 코드가 적용될 수 있을 만한 취약점을 발견할 때까지 여러 번 시도해 일단 시스템 침투에 성공하는 경우도 있음
      • 보안산 취약점을 새로 발견하거나 최근 발견된 취약점을 주어진 상황에 맞게 바꿀만한 실력은 없음
    • Script Kiddie

      네트워킹이나 운영체제에 관한 약간의 기술적인 지식이 부족한 이들은 GUI 운영체제 바깥세상으로 나와본 적이 없으며, 이들의 해킹은 보통 잘 알려진 트로이 목마를 사용해 평범한 인터넷 사용자를 공격하고 괴롭히는 것

    • Lamer
      • 헤커는 되고 싶지만 경험도 기술도 없는 사람들로, 네트워크나 운영체제와 관련해 기술적인 지식이 없으며, 컴퓨터를 사용하는 유일한 목적으로는 게임과 IRC 채팅, 와레즈 사이트를 찾거나 신용카드 사기 등을 하는 것
      • 트로이 소프트웨어, 누킹, DoS(Denial of Service) 툴만 있으면 크래킹을 할 수 있다는 생각에 트로이 목마나 GUI 운영체제용 해킹 도우글 사용

        출처 <한국정보보호진흥원, 해킹.바이러스 대응 요령>

공통 평가 기준(CC; Common Criteria)

  • 개요
    • 1980년대부터 시행된 국가별 상이한 평가 기준을 단일 평가 기준으로 대체하기 위하여 개발
    • 현존하는 평가 기준의 조화를 통해 평가 결과의 상호인증 추진과 보안 요구사항의 유연성 부여, 평가의 상호인증을 위한 골격 제시, 평가 기준의 향후 발전 방향의 정립
  • 공통 평가 기준 구조
    • Part 1 : 소개 및 일반 모델
      • 일반 모델은 정보 보호 시스템의 평가 원칙과 일반 개념을 정의하고, 평가의 일반 모델을 표현하는 공통평가 기준의 소개 부분
      • 정보 보호 시스템의 보안 목적을 표현하고, 정보 보호 시스템의 보안 요구사항을 선택하여 정의하며, 정보 보호 시스템의 상위 수준 명세를 작성하기 위한 구조를 소개
      • 각 이용자 집단에 대해 공통 평가 기준의 각 부분의 유용성을 서술
    • Part 2 : 보안 기능 요구 사항

      TOE(Target of Evaluation)의 기능 요구사항을 표준화된 방법으로 표현한 것으로, 기능 컴포넌트들의 집합으로 구성되고, 11개의 클래스로 이루어져 있음

    • Part 3 : 보증 요구사항
      • TOE의 보증 요구사항을 표준화된 방법으로 표현한 것으로, 보증 컴포넌트들의 집합으로 이루어져 있음
      • Part 3은 보호 프로파일과 보안 목표 명세서에 대한 평가 기준을 정의
      • TOE의 보증 수준에 대해 공통 평가 기준에서 미리 정의된 척도를 소개하는데, 이를 평가 보증 등급이라 함
    • CC의 핵심

      Part 2와 Part 3로 정보 보호 시스템이 구비해야 하는 기능 및 보증 요구사항을 기술하고 있으며, 개발자는 기술된 요구사항을 참조하여 정보 보호 시스템을 개발


  • 평가 기준 상호 인정 협정

    공통 평가 기준과 유럽 평가 기준의 경우 평가 기준의 국가 간 상호인정을 위한 협정을 체결하여 타국에서 평가받은 제품을 일정 등급까지 자국 내에서 평가 받은 제품과 동일한 효력이 발생되도록 인정


  • 기타
    • 보호 프로파일(Protection Profile)
      • IT 제품 및 시스템을 분류하고 각 특성에 맞는 보안 목표를 유용하고 효과적으로 표현하고 기준의 보안 기능 요구사항을 선택하여 보호 프로파일을 작성
      • 같은 분류에 속하는 IT 제품이나 시스템은 보호 프로파일을 새로 작성할 필요 없이 기존에 작성되어 있는 보호 프로파일을 활용할 수 있게 하기 위한 것
      • 표준화된 기준을 제시하고 명세서를 공식화하려는 의도로 보호 프로파일을 개발
    • 보안 목표 명세서(ST; Security Target)
      • 평가 활동의 기초 자료로서 TOE에서 요구되는 보안 요구사항과 객체들을 포함하며, 요구사항을 만족시키기 위해 TOE가 제공하는 기능과 보증 평가를 정의한 것
      • 보안 목표 명세서 작성자는 한 개 이상의 보호 프로파일에 적합하도록 보안 목표명세서를 작성

2010년 8월 9일 월요일

" 정신 이상이란 계속 같은 행동을 되풀이하면서 다른 결과를 기대하는 것이다. "
아이슈타인이 한말이라는데

반성하게 만드는 말이다.

2010년 8월 8일 일요일

무강이 기술사 공부를 시작하다

이 바닥에서 일을 시작할 때 35전에는 기술사가 되어 야지 하는 막연한 희망이 있었는데
벌써, 40을 바라 보게되는데도 여전히 희망으로만 남아 있다.

이제야 복격적으로 기술사 시험을 공부하려고 한다.

나와의 싸움이 이제 시작이다.

나자신에게 힘과 내공이 필요하다.